

Bug bounty vositalari
Maxsus bug bounty vositalari bilan hacking darajangizni oshiring
Sizga qaysi bug bounty ovi vositalari eng mos keladi?
Eng mashhur bug bounty vositalari qaysilar?
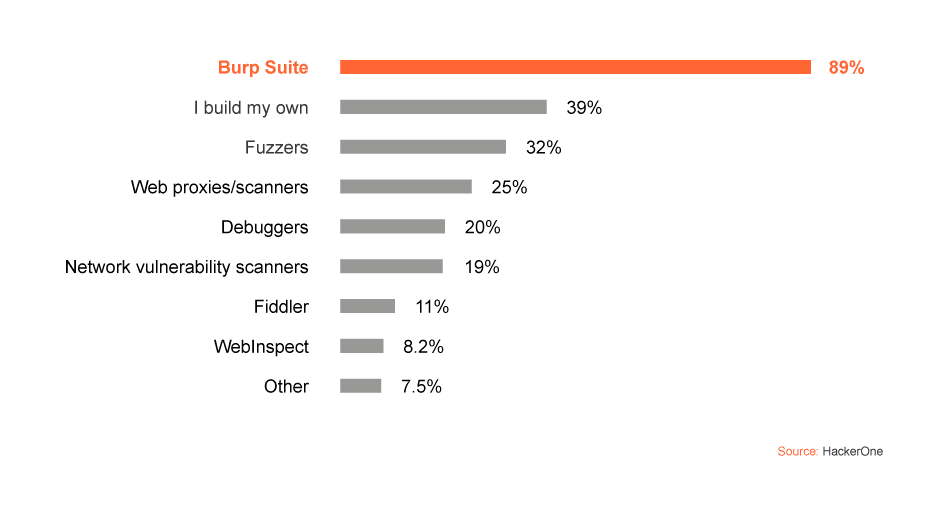
3 000 dan ortiq respondent fikriga asoslangan 2020-yilgi HackerOne hisobotida hakerlarning 89% Burp Suite'ni "hacking paytida sizga eng ko'p yordam beradigan vosita" deb baholadi. Bu Fiddler (11%) va WebInspect (8,2%) kabi boshqa bug bounty vositalaridan oldinda.
Qaysi bug bounty ovi vositalari sizga mos?
Siz hunar sirlarini endi o'rganayotgan boshlovchimisiz? Yoki ko'nikmalarini keyingi bosqichga olib chiqadigan to'plam izlayotgan tajribali mutaxassismisiz? Burp Suite oilasiga qulay kirish yo'lini istaysizmi yoki bu sahifada eslatilgan barcha bug bounty vositalariga kirishnimi — bizda siz uchun to'g'ri yechim bor.
"@Burp_Suite'ni yaxshi ko'raman, chunki u atigi $300 sarmoya evaziga bug bounty'da yaxshi daromad qilishimga yordam berdi"
@seanmeals
Burp Suite Professional bilan bug bounty ovi
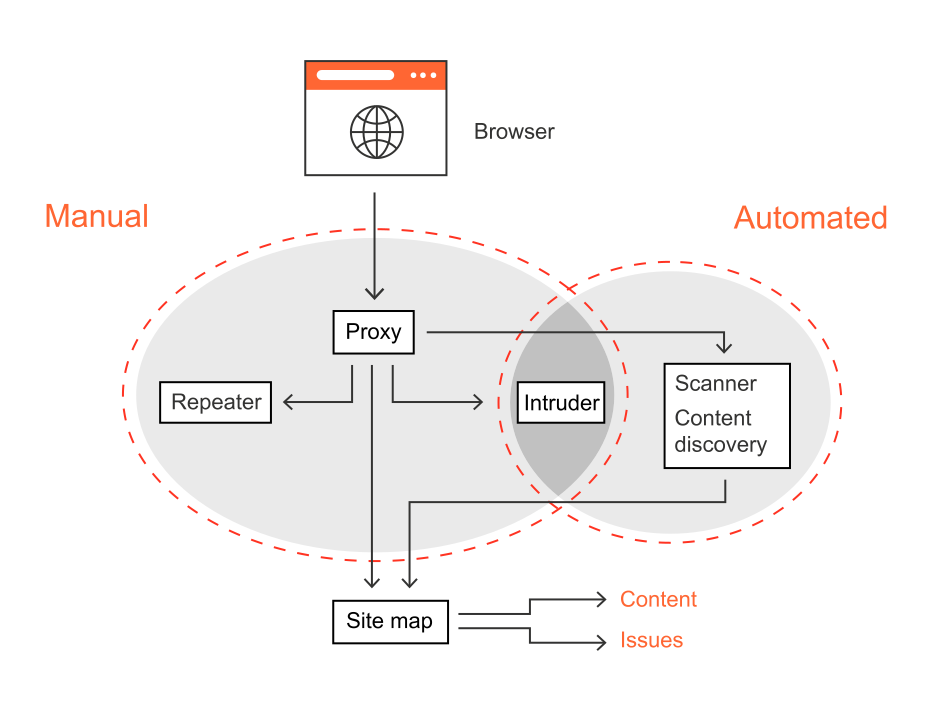
Burp Suite bir-biriga bog'langan ko'plab vositadan iborat, ammo bug bounty ovi jarayoni odatda Burp Proxy'dan boshlanadi. Veb-trafikni proksilash veb-ilovaning alohida komponentlarini qo'shimcha test uchun tanlash imkonini beradi. So'ng bu elementlarni zaifliklarni tekshirish uchun Burp Suite ichidagi boshqa xato ovlash vositalariga yuborish mumkin.
Yuqoridagi diagramma Burp Suite'ning ayrim asosiy komponentlarini va ular turli ish jarayonlarida qayerda turishi mumkinligini ko'rsatadi. Avtomatlashtirilgan bug bounty vositalarini afzal ko'rasizmi, to'liq qo'lda yondashuvnimi yoki ikkalasining aralashmasinimi — Burp Suite hammasini qamrab oladi. Endi Burp'ning mashhur funksiyalari alohida qanday ishlashini yaqindan ko'ramiz:
Burp Suite Professional'dagi eng mashhur bug bounty ovi vositalari
Burp Proxy
Burp Proxy — Burp Suite'ning qolgan qismi ustiga qurilgan poydevor. Bu ushlab qoluvchi proksi brauzeringiz va maqsadli server o'rtasida yuborilgan barcha HTTP aloqalarini ko'rish imkonini beradi. Eng muhimi, u yuborayotgan so'rovlaringizni tahrirlash yoki javoblarni brauzerga yetib borishidan oldin ushlab, o'zgartirish imkonini beradi. Tasavvur qilganingizdek, bu juda foydali bug bounty vositasi.
Albatta, internetning ko'p qismi endi shifrlanmagan HTTP emas, balki shifrlangan HTTPS standartidan foydalanadi. Yaxshiyamki, Burp Proxy o'zi imzolagan CA sertifikati yordamida HTTPS shifrlanishini ko'ra oladi.
BatafsilSayt xaritasi
Sayt xaritasi vositasi — Burp Suite'ning eng keng qo'llaniladigan funksiyalaridan biri. Sayt xaritasini Burp Scanner yordamida ilovani qo'lda ko'rib chiqish yoki proksilash orqali, va/yoki kontentni topish funksiyasidan foydalanib yaratishingiz mumkin. Ilg'or krauler mantig'i tufayli Burp Scanner buni veb-ilova ko'p dinamik kontent ishlatgan holda ham uddalay oladi.
Burp Suite maqsad qamrovi konfiguratsiyasini ham o'z ichiga oladi. Buni sozlab, qamrovdan tashqari kontentni butun to'plam darajasida chiqarib tashlashingiz mumkin. Bu sizni yo'ldan chalg'imaslikka va muammodan uzoq turishga yordam beradi. Masalan, Burp Suite qamrovdan tashqari veb-kontentga faol skanerlash o'tkazib yuborganini birdan bilib qolmaysiz.
BatafsilBurp Scanner
Burp Scanner — Burp Suite Pro'ning eng ko'p avtomatlashtirilgan komponenti. U dunyodagi eng yirik bizneslarning ko'pini himoya qiladi va professional pentesterlarning aksariyati undan foydalanadi. Skanerimiz butun OWASP Top 10'ni — ko'plab boshqa xatolar bilan birga — qamrab oladi va siz tadqiqot jamoamizdan muntazam yangilanishlarga ham ega bo'lasiz.
Eng muhimi, Burp Scanner sozlanuvchan. Bu skanerlashni o'z tartiblaringiz bilan boyitib, olomondan oldinda turish imkonini beradi. O'zingizga moslab sozlab olganingizdan keyin Burp Scanner bilan bug bounty ovi yengil rejimga o'xshab qoladi.
BatafsilKontentni topish
Burp Suite Pro'ning kontentni topish funksiyasi aks holda sizdan yashirin qoladigan hujum sathini ochib bera oladi. Bu odatda ilovaning ko'rinadigan qismlaridan havola qilinmagan kontent va funksiyalarni anglatadi. So'ng ularni sayt xaritasiga qo'shish mumkin.
Kontentni topish funksiyasi to'liq sozlanuvchan va yashirin joylarni topish uchun turli usullardan foydalana oladi. Bularga so'z ro'yxatlari, veb-krauler va oldingi muvaffaqiyatli taxminlardan ekstrapolyatsiya kiradi.
BatafsilBurp Repeater
Qo'lda bug bounty ovida o'xshash (lekin nozik farqli) HTTP so'rovlarini bir necha marta yuborish foydali bo'ladigan holatlar bor. Masalan, biror parametr uchun kerakli natijani beradigan qiymatni aniqlashga urinayotgan bo'lishingiz mumkin.
Burp Repeater bunday holatlarni imkon qadar osonlashtirish uchun mo'ljallangan. Nomidan ko'rinib turganidek, u bitta HTTP so'rovini olib, uni xohlagancha (yoki juda oz) o'zgartirib, tugma bosish bilan yuborish imkonini beradi. Qo'lda testda bu sizga ko'p vaqtni tejaydi.
BatafsilBurp Intruder
Burp Intruder maqsadga qarshi moslashtirilgan hujumlarni tashkil qilish va boshqarish imkonini beradi. Bu Burp Suite Pro'ni shunchalik kuchli paket qiladigan zo'r avtomatik imkoniyatlardan biri. Agar veb-ilova bo'ylab ko'plab turli kiritish o'zgaruvchisini biror sabab bilan (masalan, fuzzing yoki brute-force hujumining boshqa shakli) tekshirmoqchi bo'lsangiz, bu — sizning vositangiz.
Yanada ko'proq yuklarni test qilish uchun Turbo Intruder deb ataladigan bepul kengaytma bor. Moslashuvchanlik uchun Python'da sozlanadigan Turbo Intruder sekundiga 30 000 dan ortiq so'rovni (RPS) bemalol uddalaydi. Taqqoslash uchun: ko'p o'xshash vositalar 1 000 RPS'ga yetishga ham qiynaladi.
BatafsilBurp kengaytmalari
Burp Suite'ning haqiqiy kuchli tomonlaridan biri — har kim bizning Montoya API yordamida kengaytma yoza olishi. So'ng ularni PortSwigger'ning bepul BApp do'koniga yuborish mumkin. Ya'ni Burp Suite'da ko'rishni istagan bug bounty vositasi yoki funksiyasini o'ylab topsangiz, uni deyarli amalga oshira olasiz.
SAML Raider, Logger++ va Software Version Reporter kabi mashhur qo'lda kengaytmalar aynan shunday paydo bo'lgan. Bu kengaytmalarning ko'pi (masalan SAML Raider) aniq texnologiyalarga qaratilgan — bu Burp Suite'ni o'z bug bounty qiziqishlaringizga moslash imkonini beradi.
BatafsilQo'lda ishlash uchun kuchli vositalar
Burp Suite asosiy xato ovlash vositalarini oldingizga qo'yib, hackingni soddalashtiradi. Ammo bu mashhurroq funksiyalardan tashqari u bug bounty ovchisi sifatidagi hayotingizni osonlashtiradigan bir talay kichikroq vositalarni ham o'z ichiga oladi.
Yaqqol misol — saytlararo so'rovni qalbakilashtirish (CSRF) uchun konsepsiya isboti generatori. CSRF ekspluatatsiyasini ishga tushirish uchun HTML'ni qo'lda yozish og'ir bo'lishi mumkin — bu vosita esa buni siz uchun bajaradi. Burp Suite ma'lumotlarni kodlash va dekodlashni oson qiladigan vositalarni ham o'z ichiga oladi — ya'ni endi Base64 yoki hex koder izlab yurish shart emas.
Yaxshi bug bounty vositasida nimaga e'tibor berish kerak
Bug bounty vositalari haqida gapirganda biroz tarafkash ekanimizni tan olamiz. Axir biz Burp Suite ishlab chiquvchilarimiz. Xo'sh, qaysi hacking vositalarini ishlatishni tanlashda nimaga e'tibor berish kerak?
Yaxshi foydalanuvchilar hamjamiyati
Birinchidan, atrofida yaxshi hamjamiyat bo'lgan vositani tanlashni tavsiya qilamiz — ayniqsa bug bounty oviga endi kirishayotgan bo'lsangiz. Agar vositaning yaxshi foydalanuvchilar bazasi bo'lsa, vaqti-vaqti bilan tiqilib qolganingizda ulardan maslahat so'ray olasiz.
Ishlab chiquvchi tomonidan qo'llab-quvvatlash
Shuni hisobga olsak, foydalanuvchilar hamjamiyati yordam bera olmaydigan chuqurroq savolingiz bo'lsa, vosita yaratuvchisining qo'llab-quvvatlashi bebaho. Burp Suite holatida mijozlarni qo'llab-quvvatlash — PortSwigger faxrlanadigan narsa.
Moslashuvchanlik hal qiluvchi
Nihoyat, moslashuvchanlik vositalaringizda bo'lishi kerak bo'lgan ajoyib sifat. Moslashuvchanlik bitta vazifani bajarish uchun bir nechta dasturni ishga tushirish zaruratidan xalos qiladi va ish jarayoningizni soddalashtiradi.
Hammasini boshqaradigan yagona vosita
Shuni yodda tutish muhimki, bu sahifadagi hacking vositalari Burp Suite qila oladigan narsalarning chegarasi emas. Aslida biz bu yerda yuzasini ham arang chizdik. Burp Suite bekorga hakerning shveysar pichog'i deb atalmaydi. Ov barakali bo'lsin.
Web Security Academy
Burp Suite yaratuvchilaridan bepul, onlayn veb-xavfsizlik ta'limi bilan ko'nikmalaringizni keyingi bosqichga olib chiqing.
BatafsilPortSwigger yechimlari
PortSwigger taqdim etadigan veb-xavfsizlik yechimlarining to'liq ro'yxatini ko'ring.
BatafsilBurp Suite maslahatlari va sirlari
PortSwigger "hackfluencer" va Burp Suite quvvatli foydalanuvchisi Stök bilan suhbatlashadi.
Batafsil