

Etik hacking vositalari
Etik hacking vositalari oq shlyapali hakerlarga vebni yaxshiroq himoyalash imkonini beradi. 47 000 dan ortiq foydalanuvchisi bilan Burp Suite dunyodagi asosiy veb-ilova hacking dasturidir. Ammo u qanday qilib shunchalik e'tirof etilgan hacking dasturiga aylandi? Va agar hali ishlatmagan bo'lsangiz, nega Burp Suite Professional'ning bepul sinovini olishingiz kerak deb o'ylaymiz?
Etik hacking vositalarining turlari
Umumiy atama sifatida etik hacking bir qator nozik farqli faoliyatni qamrab oladi. Ammo mohiyatan bu sohadagi barcha ishtirokchi onlayn dunyoni xavfsizroq qilish orqali uni yaxshilashga harakat qiladi. Etik hackingga penetratsion test, bug bounty ovi, red teaming va kiberxavfsizlik tadqiqoti kiradi (lekin ular bilan cheklanmaydi).
Etik hacking ko'plab turli sohani qamrab olgani uchun bitta "eng yaxshi vosita" bo'lishi mumkin emas. Uskuna hakeriga korporativ tarmoqqa uzoqdan kirishga urinayotgan pentesterdan butunlay boshqacha yechim kerak. Burp Suite Professional veb-ilovalarni hacking sohasida dunyodagi yetakchi to'plamdir.
Hammasini uddalaydigan veb-ilova hacking dasturi
Burp Suite Pro bir qator komponentdan iborat — har biri etik hakerlar uchun turlicha foydali. Quyidagi diagramma asosiy Burp Suite komponentlari qanday kesishishini ko'rsatadi va ularning qo'lda hamda avtomatik ish jarayonlariga qanday joylashishini ham ko'rasiz:
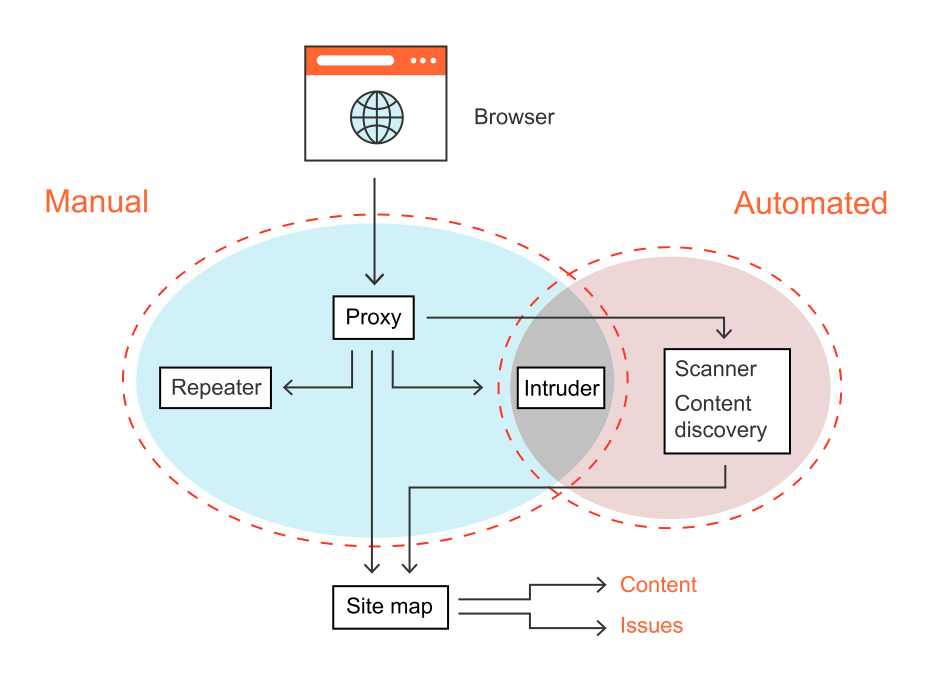
Burp Suite'ning etik hacking ish jarayoni
Burp Suite'ni ba'zan "etik hakerning shveysar pichog'i" deb atashadi. Bu nom bekorga berilmagan. Ko'pchilik uni birinchi marta ishlatganda hacking vositasi sifatidagi moslashuvchanligidan hayratda qoladi. Eng mayda qo'lda test holatlaridan tortib butun veb-ilovalarni avtomatik skanerlashgacha — Burp Suite Pro buni osonlashtiradi.
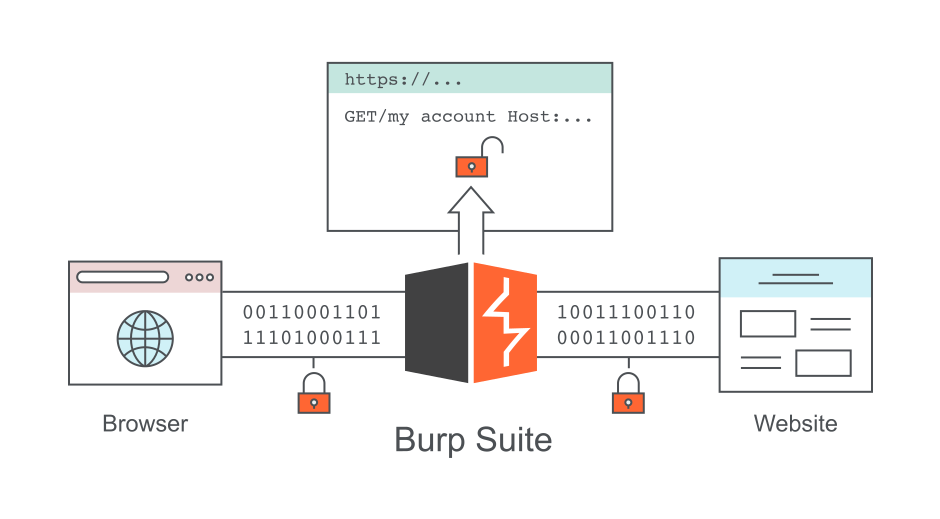
Burp Suite Pro bilan hacking deyarli har doim Burp Proxy'dan boshlanadi. Bu "o'rtadagi odam" (MitM) HTTP proksisi Burp Suite hacking dasturi boshlangan joy va u hozir ham to'plamimiz markazida turadi. Proksi ushlab qolgach, qiziq elementlarni qo'shimcha test uchun Burp Suite'ning boshqa qismlariga yuborish mumkin — hammasi bitta oyna ichida.
Tasavvur qilganingizdek, bu etik hakerlarga dinamik ilova xavfsizligi testi (DAST) uchun kuchli asos beradi. Burp Suite Pro butun boshli hacking, pentest va bug bounty vositalarini qo'l ostiga qo'yadi. Biz uni o'z turidagi eng qulay, sodda va ko'p qirrali yechim qilishga intilamiz.
Burp Suite Professional'ning hacking vositalari turlari bo'yicha
Endi Burp Suite'ning ayrim etik hacking vositalarini alohida ko'rib chiqamiz. E'tibor bering, bu Burp'ning mashhurroq funksiyalaridan faqat bir qismi:
Proksi vositalari
Yuqorida aytganimizdek, Burp Proxy Burp Suite'ning eng markazida turadi. O'zi imzolagan CA sertifikati tufayli Burp Suite o'z HTTP so'rov va javoblaringizni hatto shifrlangan (HTTPS) holatda ham ko'rish imkonini beradi. Vebning ko'p qismi endi HTTPS standartidan foydalanishini hisobga olsak, bu bebaho.
HTTP(S) trafigini shunchaki ko'rishdan tashqari Burp Proxy uni tahrirlash imkonini ham beradi. Biroq bu tahrirlash ba'zan qo'lda sinov va xatolikni talab qiladi. Bu og'ir jarayon bo'lishi mumkin. Burp Repeater bunday holatlarni osonlashtiradi — u so'rovning turli variantlarini ishlaydiganini topguningizcha "takrorlash" imkonini beradi.
Razvedka vositalari
Mavjudligini bilmasangiz, biror narsani hack qila olmaysiz — shuning uchun razvedka etik hakerlar uchun kalit. Test qamrovingizga kiradigan, lekin oson kirib bo'lmaydigan yoki dinamik kontent bo'lishi mumkin. Burp Suite bu muammolarni chetlab o'tish uchun vositalarni o'z ichiga oladi.
Kontentni topish funksiyasi yashirin kontent va funksiyalarni topish uchun turli usullardan foydalanadi. So'ng bu elementlar sayt xaritasiga qo'shiladi. Qo'llaniladigan usullarga brute-force kiradi, lekin oldingi taxminlardan ekstrapolyatsiya ham bo'lishi mumkin. Burp Scanner dinamik yaratilgan kontent bilan ishlashda ayniqsa foydali.
Avtomatik skanerlash vositalari
Burp Suite nihoyatda nozik qo'lda hacking imkonini beradi, ammo uning katta kuchli tomonlaridan biri — zaifliklar skaneri. Burp Scanner avval veb-ilovani tahlil qilish uchun ilg'or krauler mantig'idan foydalanadi. Bu tugagach, sozlanuvchan skanerlashimiz maqsadingizga hamma narsani tashlashi mumkin — istasangiz, o'z maxsus tartiblaringizni ham.
PortSwigger Research Burp Suite avtomatik testning eng oldingi safida qolishini ta'minlaydi. Burp Collaborator — yaqqol misol. Bu avtomatik zaifliklar skaneri bilan to'liq integratsiyalashgan birinchi tashqi kanal orqali ilova xavfsizligini test qilish (OAST) vositasi edi. U OAST'ni osonlashtiradi va aks holda yashirin qoladigan katta hujum sathini ochib beradi.
Brute-force vositalari
Ba'zan veb-ilova himoyasini yorish uchun brute-force ishlatish kerak bo'ladi. Burp Intruder aynan shunday holatlar uchun mo'ljallangan. Intruder HTTP so'rovi ichida yuklarni joylashtirmoqchi bo'lgan "pozitsiyalar"ni belgilash imkonini beradi. So'ng u qiymatlar kombinatsiyalarini aylanib chiqadi va har bir holatda maqsadli ilova javobini jurnalga yozadi.
Burp Suite Pro'ning katta kuchli tomonlaridan biri — kengaytiriluvchanligi, eng mashhur bepul kengaytmalaridan biri esa Turbo Intruder. Python'da sozlanadigan Turbo Intruder standart qarindoshidan biroz murakkabroq, lekin ancha tezroq. Tekis xotira sarfi uchun mo'ljallangan Turbo Intruder zarur bo'lsa kunlab ishonchli ishlay oladi.
Cheksiz kengaytirish imkoniyatlari
Etik hacking vositalari aniq maqsadga qarab juda farq qilishi mumkin. Burp Suite'ning eng katta kuchi — moslashuvchanligi, ammo hamma narsani qila oladigan vosita qurish mumkin emas. Shuning uchun PortSwigger eski Burp Extender API va yangiroq Montoya API'ni joriy qildi. Bu API'lar o'z Burp kengaytmalaringizni yozish va ularni bepul BApp do'konimizga yuborish imkonini beradi. Ayrim BApp'lar Burp foydalanuvchilari orasida deyarli "majburiy" maqomga erishgan.
Backslash Powered Scanner va Param Miner kabi BApp kengaytmalari etik haker sifatidagi hayotingizni ancha osonlashtiradi. Ular turli xatolarni, jumladan server tomonidagi shablon inyeksiyasi (SSTI) va veb-kesh zaharlashga moyillikni tezda topish imkonini beradi.
Nega biz Burp Suite'ni eng yaxshi etik hacking dasturi deb hisoblaymiz?
To'g'ri — biz shunday deymiz-da. Ammo statistika yolg'on gapirmaydi. 140 dan ortiq mamlakatda 50 000 dan ortiq foydalanuvchisi bilan Burp Suite Pro veb-ilovalarni hacking bilan qiziqadigan har bir kishi uchun eng keng qo'llaniladigan to'plamdir.
Bu tasodifan sodir bo'lgani yo'q. Maqsadimiz doim Burp Suite'ni bozordagi eng moslashuvchan, eng kengaytiriluvchan va eng kuchli hacking dasturi qilish bo'lgan. Bunga erishdik deb o'ylaymiz. Foydalanuvchilarimiz ham shunday fikrda ko'rinadi.
Albatta, bularning hech biriga shunchaki so'zimizga ishonishingiz shart emas. Burp Suite'ni hech qanday majburiyatsiz bepul sinovda sinab ko'ring. Sizga yoqadi deb o'ylaymiz.