

Burp Suite'dagi eng yaxshi 10 ta pentest vositasi va kengaytmasi
Kirishni o'tkazib yuborish — eng yaxshi 10 ta vositani ko'rsatPenetratsion test vositalari tizim kiberxavfsizligini oqilona muddat ichida to'g'ri baholash imkonini beradi. Bu vositalar orasida Burp Suite Professional eng keng qo'llaniladiganlaridan biri. 150 dan ortiq mamlakatda 55 000 dan ortiq foydalanuvchisi bilan u veb-ilovalarga penetratsion test o'tkazish uchun dunyodagi asosiy vosita.
Burp Suite Pro'ning katta kuchli tomonlaridan biri — bepul plaginlar orqali kengaytiriluvchanligi. Bu yerda Burp Suite'ga qo'shishingiz mumkin bo'lgan eng yaxshi 10 ta pentest vositasini ko'rib chiqamiz. Shuningdek, Burp'ning asosiy funksiyalarini qisqacha eslab, ularni xavfsizlik testi uchun nima uchun shunchalik yaxshi qilishini muhokama qilamiz.
Metodologiya
Eng yaxshi penetratsion test vositalari ro'yxatini tuzish uchun avval BApp do'konidagi — PortSwigger'ning Burp Suite kengaytmalari (BApp) uchun bepul onlayn kutubxonasidagi — mashhurlik ko'rsatkichlarini ko'rib chiqdik. So'ng PortSwigger Research jamoasining fikrini so'radik va nihoyat Burp Suite foydalanuvchilari hamjamiyati bilan maslahatlashdik.
Pentesterlar uchun eng yaxshi 10 ta Burp Suite kengaytmasi
Yangilangan: 2019-yil dekabr
Logger++
Muallif: Soroush Dalili & Corey Arthur
Burp Suite Pro o'zi orqali o'tkazgan har bir so'rov va javobni proksilash imkonini beradi. Ammo ba'zan ko'proq narsani ko'rish kerak bo'ladi. Masalan, Burp Scanner yoki biror kengaytma parda ortida nima qilyapti?
Xatoni tuzatayotgan bo'lsangiz ham, shunchaki Burp Suite nima qilayotganini yaqindan ko'rmoqchi bo'lsangiz ham, Logger++ sizga keraklisini beradi. U Burp'ning barcha so'rov va javoblarini oson eksport qilinadigan hamda saralanadigan jadvalda saqlaydi.
Batafsil"Saytni test qilayotganimda Logger++ juda zarur. Chiquvchi so'rovlarni jurnalga yozish imkoniyati ularni o'zgartiradigan Hackvertor kabi boshqa kengaytmalardan foydalanganda haqiqatan muhim."

Gareth Heyes
Veb-xavfsizlik tadqiqotchisi
Autorize
Muallif: Barak Tawily
Agar biror marta ancha katta veb-ilovani kirish nazorati muammolari uchun qo'lda test qilgan bo'lsangiz, bu qiziq emasligini bilasiz. U juda uzoq davom etadi va ko'pchilik pentesterni zeriktiradi. Yaxshiyamki, Autorize deb ataladigan qulay pentest vositasi bu ishni yengillashtiradi.
Autorize'dan foydalanishning birinchi qadami — unga veb-ilovadagi imtiyozsiz foydalanuvchining cookie'larini berish. Keyin imtiyozli kirish huquqiga ega foydalanuvchi cookie'lari bilan ilovani ko'rib chiqasiz. Siz imtiyozli funksiyalardan foydalanar ekansiz, Autorize so'rovlaringizni imtiyozsiz foydalanuvchi nomidan takrorlaydi va bu urinishlar holatini rangli jadvalga yozib boradi.
BatafsilAUTORIZE'NI YAXSHI KO'RAMAN! ENG YAXSHI BURP KENGAYTMASIMI? Shu, tamom...
Curtis Brazzel
Turbo Intruder
Muallif: James Kettle, PortSwigger tadqiqot direktori
Foydalanish oson va nihoyatda barqaror bo'lgan Burp Intruder — kuchli brute-force vositasi. Ammo ayrim vazifalar uchun quvvat hech qachon yetarli bo'lmaydi. Mana shu yerda Turbo Intruder keladi. Maxsus HTTP steki asosida tezlik uchun qurilgan va Python'da sozlanadigan Turbo Intruder juda tez ishlaydi. U hatto zarur bo'lsa sekundiga o'n minglab HTTP so'rov yubora oladi.
Turbo Intruder poyga holatlarini (race condition) topish, shuningdek ko'p bosqichli yoki imzolangan so'rovlarni o'z ichiga olgan murakkab hujumlarni bajarish uchun ajoyib. U juda sozlanuvchan va tekis xotira sarfi uchun mo'ljallangan — shuning uchun kerak bo'lsa kunlab ishlay oladi. Agar Python'ni yarim-yorti bilsangiz va bu qiziq tuyulsa, Turbo Intruder'ni sinab ko'rishni tavsiya qilamiz.
BatafsilAjoyib Turbo Intruder uchun @albinowax'ga rahmat. Intruder 52709 ta yukni yuborishga 13 daqiqa sarfladi. Turbo Intruder atigi 30 soniyada bajardi. Bu tezlikni yaxshi ko'rdim.
nav
J2EEScan
Muallif: Enrico Milanese
Burp Scanner qutidan chiqishi bilanoq juda ko'p zaiflikni topa oladi. Ammo yaxshilanishga doim joy bor — ayniqsa tor yo'nalishda ishlayotgan bo'lsangiz. Agar muntazam ravishda J2EE ishlatadigan ilovalarni test qilsangiz, J2EEScan aynan siz uchun.
J2EEScan Burp Scanner'ning avtomatik pentest arsenaliga 40 dan ortiq J2EE'ga xos zaiflikni qo'shadi. Bu Burp Suite Pro'ning veb zaifliklarni skanerlash imkoniyatlarini foydali yangi sohaga kengaytiradigan ajoyib qo'shimcha.
Batafsil#ProTip: J2EEScan — J2EE zaifliklarini topish uchun yana bir zo'r @Burp_Suite plagini.
raptor
Backslash Powered Scanner
Muallif: James Kettle, PortSwigger tadqiqot direktori
Zaiflik skanerlari ajoyib, lekin inson deduktiv fikrlashining o'rnini bosadigan narsa yo'q, to'g'rimi? Ha va yo'q. Skanerlar yolg'iz odam qila olmaydigan ko'p ishni bajara olishini unutmang. Ikkalasining ham o'rnini bosib bo'lmaydi. Backslash Powered Scanner shu bo'shliqni to'ldiradi va pentesterlarga qo'lda tekshirishga arziydigan qiziq narsalarni topishga yordam beradi.
U buni inson sezgisiga taqlid qilish orqali amalga oshiradi. Natijada u an'anaviy skanerlar o'tkazib yuboradigan ko'plab xatoni aniqlay oladi. Ularning ba'zilari ma'lum, boshqalari esa mutlaqo yangi bo'ladi. Bu sehrli tayoqcha emas — "qiziq" deb belgilangan narsalar qo'lda e'tibor talab qiladi. Shunga qaramay, Backslash Powered Scanner tajribali Burp Suite foydalanuvchisi qo'lida kuchli vosita.
Batafsil
James'ning NorthSec taqdimotini ko'ring
"Backslash Powered Scanning: inson sezgisini avtomatlashtirish."
Upload Scanner
Muallif: Tobias Ospelt
Foydalanuvchilarga o'z fayllarini yuklashga ruxsat beruvchi veb-ilovalar penetratsion testda klassik tashvish manbai. Agar foydalanuvchilar fayllarni xavfli tarzda yuklay olsa, buni ekspluatatsiya qilishning son-sanoqsiz yo'li bor. Ya'ni fayl yuklash funksiyalarini baholash vaqt oladi — ko'p pentesterda esa ortiqcha vaqt yo'q.
Upload Scanner — sizga ancha vaqtni tejab beradigan pentest vositasi. U turli yuk shakllari bilan to'ldirilgan turli fayl turlarini yuklay oladi. Upload Scanner JPEG, PDF va MP4 kabi keng tarqalgan fayl turlarini vektor sifatida ishlatib, server tomonidagi so'rovni qalbakilashtirish (SSRF) va XML tashqi obyekt (XXE) inyeksiyasi kabi zaifliklarni tekshira oladi.
BatafsilUpload Scanner plagini ajoyib. Men u bilan anchagina narsa topdim. @floyd_ch
cryptosecdev
Retire.js
Muallif: Philippe Arteau
Hozirgi kunda JavaScript nihoyatda ko'p bo'lgani uchun ma'lum zaifliklarga ega eskirgan kutubxonalarni ishlatib yurish oson. Retire.js — ma'lum xatolarga ega JavaScript kutubxonalarining mashhur ombori, bu maxsus plagin esa uni Burp Suite Pro ichida passiv skanerlash tekshiruvi sifatida taqdim etadi.
Burp'ning eng katta kuchli tomonlaridan biri doim uning moslashuvchanligi va sozlanuvchanligi bo'lgan. Retire.js sodda bo'lishi mumkin, lekin u aynan shu falsafaga mos keladi. BApp do'konida uchinchi eng ko'p yuklab olingan vosita ekani ajablanarli emas.
BatafsilAgar @Burp_Suite ishlatsangiz, Retire.js plaginini ham ishlatishingiz kerak — juda vaqt tejaydi: portswigger.net/bappstore/3623 ...
Jerry Gamblin
JSON Beautifier
Muallif: Jake Reynolds
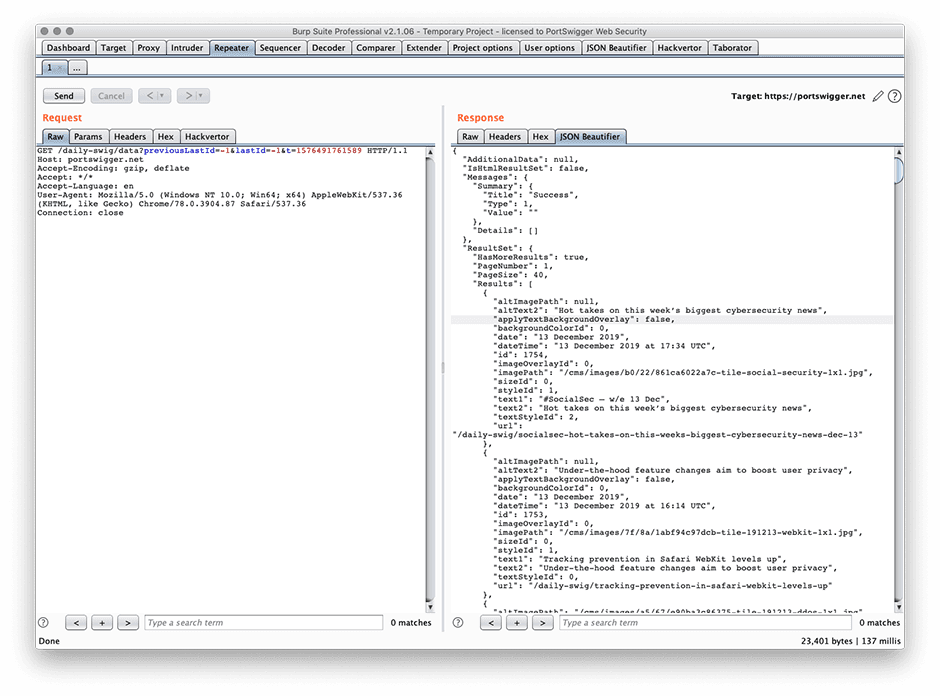
JSON ko'p narsa bo'lishi mumkin, lekin siqilgan holatida "chiroyli" emas. Qanchalik ko'p marta siqib tashlangan JSON'li javobni ushlab, xo'rsinib qo'ygansiz? JSON hozirda deyarli hamma joyda ishlatilishini hisobga olsak, bu chiroyli ko'rinishga keltiruvchi vosita pentest sharoitida ish qilishni ancha osonlashtirishini bilib xursand bo'lasiz.
Sodda vosita bo'lgan JSON Beautifier maqsadingizdagi JSON kontentini "chiroyli" qilish yoki "siqish" imkonini beradi. Bularning hammasi Burp Suite ichida bajariladi. Bu BApp do'konidagi eng mashhur yuklama va u pentester hayotini ancha osonlashtiradi. Biz uni yaxshi ko'ramiz.
 Batafsil
AuthMatrix
Muallif: Mick Ayzenberg
Biz allaqachon Autorize'ni (#2) eslatib o'tdik — u foydalanuvchi kirish nazorati funksiyalarini test qilishni tezlashtiradigan sodda vosita. AuthMatrix ro'yxatimizga tushdi, chunki u shu tizimga juda foydali — garchi biroz murakkabroq — qo'shimcha.
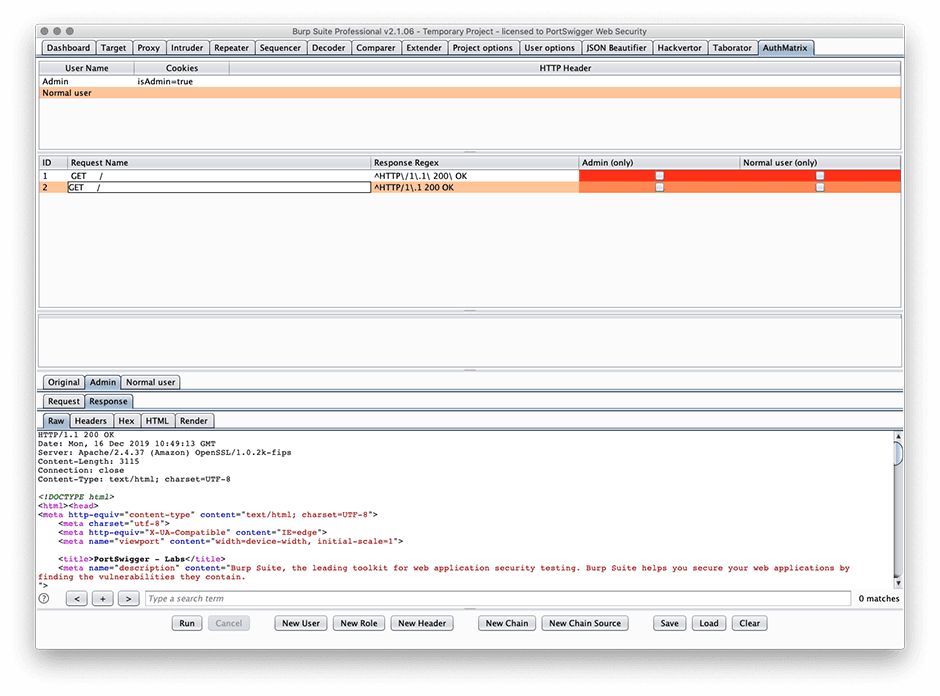
AuthMatrix pentesterlarga tashkilot yoki veb-ilova ichidagi kerakli kirish imtiyozi darajalarini belgilash uchun oddiy matritsa jadvalini beradi. So'ng u har bir funksiyani turli foydalanuvchi turlari uchun sinab ko'radi. AuthMatrix'ning eng yaxshi imkoniyatlaridan biri — "zanjir" rejimi, u so'rovlardan saytlararo so'rovni qalbakilashtirish (CSRF) tokenlarini olib, keyingi urinishlarga biriktirish imkonini beradi.
 Batafsil
Param Miner
Muallif: James Kettle, PortSwigger tadqiqot direktori
To'g'ri: PortSwigger'ning o'z xodimi James Kettle'dan uchinchi kengaytma. Bizni tarafkashlikda ayblashingiz mumkin — lekin avval oxirigacha eshiting. James'ning vositalari mashhur bo'lishining sababi bor. Bu vosita g'oyasi u veb-kesh zaharlash ustida tadqiqot qilayotgan paytda paydo bo'lgan. Unga kalitlanmagan kiritishlarni tez topish kerak edi — shunday qilib Param Miner tug'ildi. U deyarli har qanday maqsadda ishlatilishi mumkin bo'lgan yashirin parametrlarni topadi.
Param Miner veb-kesh zaharlash hujumi uchun potensial vektorlarni topishni osonlashtiradi. U bitta so'rovda 65 000 tagacha parametr nomini taxmin qila oladi. Va uni veb-kesh zaharlash shunchaki nazariy tashvish emasligini isbotlagan tadqiqotchi yozgan.
BatafsilJames'ning Black Hat USA taqdimotini ko'ring
"Practical Web Cache Poisoning: \"Ekspluatatsiya qilib bo'lmaydigan\"ni qayta ta'riflash"
Burp Suite Professional'ning asosiy penetratsion test vositalari
Yuqoridagi eng yaxshi 10 talik ro'yxatimiz faqat kengaytmalarga qaratilgan edi. Kengaytmalar Burp Suite'ni o'z pentest yo'nalishingizga moslash uchun juda qulay. Ammo Burp Suite Pro sizga qutidan chiqishi bilanoq haqiqiy pentest vositalari arsenalini beradi.
PortSwigger asoschisi Dafydd Stuttard Burp'ning dastlabki versiyasini ushlab qoluvchi HTTP proksisi sifatida The Web Application Hacker's Handbook birinchi nashrini yozayotgan paytlarda ishlab chiqqan. Daf hozir ham ishlab chiqish jamoamizga rahbarlik qiladi va o'sha dastlabki kunlardan beri Burp Suite har bir yangilanishda o'sib borishini ko'rdik.
"Men xavfsizlik testeri sifatida ish boshlaganimda veb penetratsion test endigina paydo bo'layotgan edi. Ishni bajarishga yordam beradigan munosib dasturiy vositalar yo'q edi. Veb-xavfsizlik muammolarini test qilish nihoyatda qo'lda, zerikarli va xatoga moyil edi. Men ishimni avtomatlashtirishni xohlaydigan darajada dangasa edim, shuning uchun o'z vositalarimni yozishga qaror qildim. Natijada Burp Suite paydo bo'ldi — ishimni tezroq, osonroq va ishonchliroq qilish uchun kerak bo'lgan barcha imkoniyatlarga ega to'plam. Endi minglab boshqa testerlar Burp Suite'ni ishlarini samaraliroq qilish uchun kuch ko'paytirgichi sifatida ishlatayotganini ko'rish quvonarli."

Dafydd Stuttard
PortSwigger asoschisi
Burp Scanner — sozlanuvchan avtomatlashtirish
Burp Scanner shubhasiz Burp Suite Professional'dagi eng kuchli pentest vositasi. Deyarli istalgan veb-ilovani krauler bilan aylanib chiqa oladigan Burp Scanner'ning hujum dvigateli tester uchun kuchli ittifoqchi.
Gap faqat Burp Suite maqsadingizga hamma narsani tashlay olishida emas; Burp Scanner'ning sozlash imkoniyatlari uni haqiqatan porlatadi. O'z tartiblaringizni oson avtomatlashtirish pentesterlar uchun o'yin qoidasini o'zgartirishi mumkin.
Burp Repeater — qo'lda pentest osonlashdi
O'z mohiyatiga ko'ra Burp Suite — ushlab qoluvchi proksi. HTTP(S) trafigini qo'lda proksilash maqsadli veb-ilova xatti-harakati haqida juda ko'p tushuncha beradi. Ammo pentester qisqa vaqtda katta hududni qamrab olishi kerak bo'lsa, ko'p hajmdagi qo'lda hacking tez orada zerikarli vazifaga aylanadi.
Burp Repeater ana shunday holatlarda yordam berish uchun mo'ljallangan — u HTTP so'rovini ko'p marta "takrorlash"ni osonlashtiradi. Albatta, so'rov kamdan-kam aynan takrorlanadi. Aksincha, Burp Repeater'ning go'zalligi shundaki, u testerga izlayotganini topish uchun so'rovlarni qo'lda tahrirlash imkonini beradi.
Burp Collaborator — burchak ortini ko'rish
PortSwigger o'z tadqiqot obro'si bilan faxrlanadi. Jamoamiz muntazam ravishda topilmalarini Black Hat va DEF CON kabi konferensiyalarda taqdim etadi. Burp Suite'ning uzluksiz rivojlanishi buning isboti. Burp Collaborator — ajoyib misol.
Burp Collaborator chiqarilganda u to'liq avtomatlashtirilgan tashqi kanal orqali ilova xavfsizligini test qilishni (OAST) taqdim etishda kashshof edi. Bu shuni anglatardiki, Burp Scanner foydalanuvchilari qo'shimcha kuch sarflamasdan birdan "burchak ortini ko'ra" boshladi. Bu faqat dinamik ilova xavfsizligi testi (DAST) uchun ko'rinmas bo'lgan ko'plab xatoni ochib berdi.
Burp Intruder — moslashuvchan brute-force
Fuzzing kabi brute-force usullari pentest uchun butunlay yangi o'lchamlarni ochib berishi mumkin. Burp Intruder esa brute-force yuklarini aynan kerakli joyga tashlashni osonlashtiradi. Bu bozordagi eng foydali penetratsion test vositalaridan biri.
Bir qator hujum konfiguratsiyasi mavjud bo'lgan Burp Intruder PortSwigger'ning kuchli moslashuvchanlikni doim qo'l ostida saqlash falsafasini davom ettiradi. Bitta pozitsiya uchun qiymatni brute-force qilmoqchimisiz yoki bir nechtasini bir vaqtda — Intruder sizga vosita beradi.
Haqiqatan moslashuvchan pentest vositasi
Har qanday vaziyatga moslasha olish muvaffaqiyatli pentestning kalitidir. Burp Suite'ga yangi imkoniyat qo'shganimizda ularni moslashuvchanlikni hisobga olib loyihalaymiz. Bizning dasturimiz bilan kuchli pentest vositalari doim qo'l ostida bo'ladi.
BApp do'koni bu falsafani yaqqol ko'rsatadi — u Burp Suite imkoniyatlarini yanada kengaytirish va moslashtirish imkonini beradi. Agar biror ish bajarilishi kerak bo'lsa, Burp Suite buni uddalay oladi. Bugun bepul sinovni oling va u pentestingiz uchun nima qila olishini ko'ring.

Turli kengaytmalarning keng doirasi tufayli deyarli hamma narsani Python skriptlaridan foydalanmasdan to'g'ridan-to'g'ri Burp Suite ichida bajarish mumkin. Men OAST va IAST'dan keng foydalanaman — bu pentest uchun mukammal uyg'unlik.
Manba: PortSwigger mijozlari orasida TechValidate so'rovi
Andrej Šimko
Xavfsizlik bo'yicha yordamchi menejer, Accenture