

Burp Suite Professional
Imkoniyatlar
Veb-ilovalar va API'lardagi zaifliklarni samarali topish hamda ulardan foydalanish uchun keng qamrovli vositalar to'plami.
BEPUL SINAB KO'RING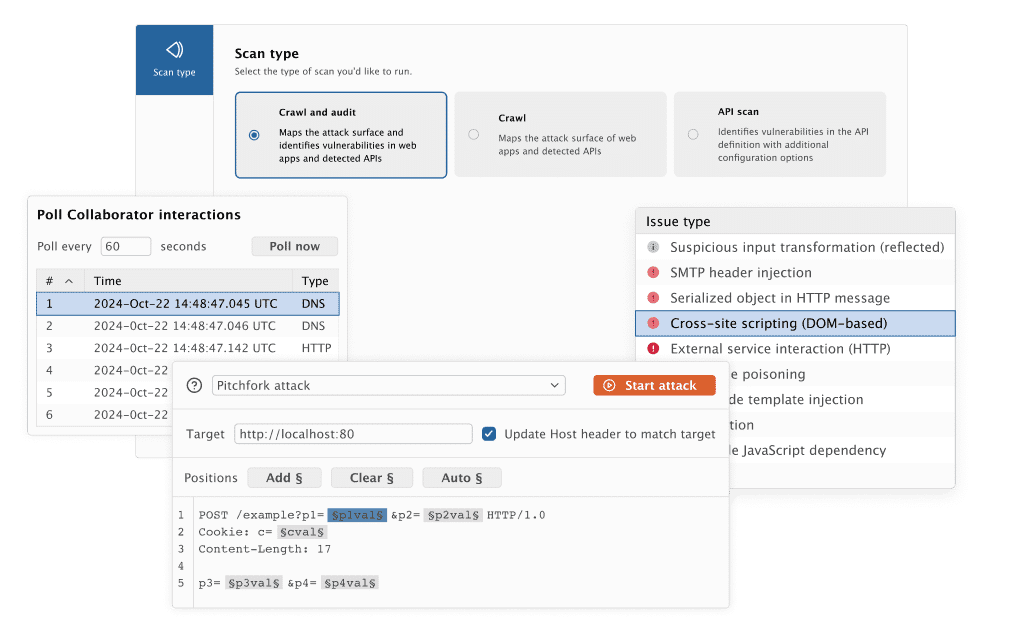
"Men hozirgina yillik obunamni yangiladim. Burp Suite — eng yaxshi va arzon kiberxavfsizlik mahsulotlaridan biri! Shunday almashtirib bo'lmas vositani taqdim etgani uchun jamoaga minnatdorchilik bildiraman. AppSec sizsiz yo'qolgan bo'lardi."
Daniel Oakley, kiberxavfsizlik mutaxassisi
Qo'lda penetratsion test imkoniyatlari
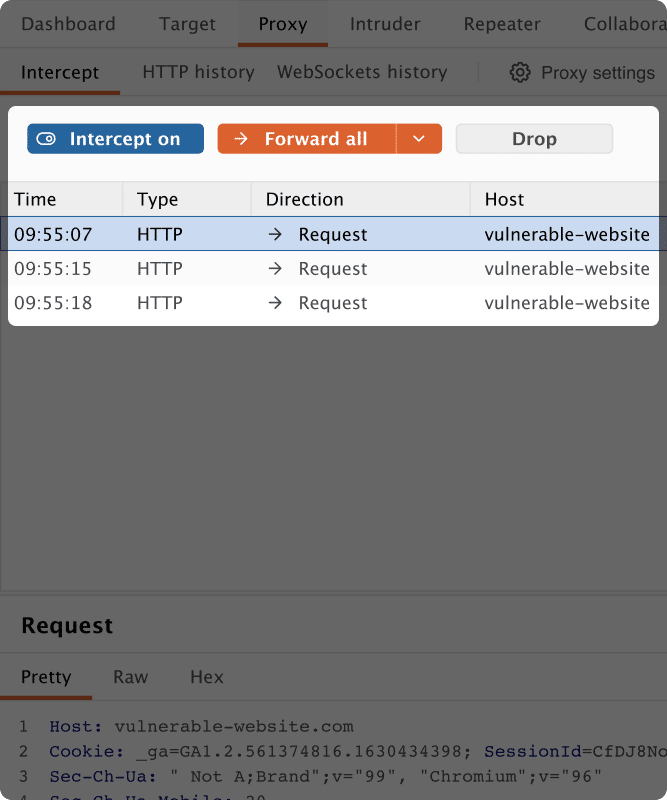
 Burp'ning o'rnatilgan brauzeri va proksisi bilan HTTPS hamda WebSocket trafigini darhol jurnalga yozing, ushlang va o'zgartiring.
- Aks holda ko'rinmaydigan zaifliklarni tashqi kanal orqali test qilish (OAST) uchun tayyor vositalar bilan oson aniqlang.
- Sanoatdagi yetakchi krauler bilan hujum sathini avtomatik xaritalang.
- DOM Invader bilan DOM asosidagi zaifliklarni test qilishni soddalashtiring.
- Statik va dinamik URL hamda parametrlarni avtomatik sanab chiqish orqali yashirin hujum sathini oching.
- Ma'lumot bandlaridagi tasodifiylik sifatini tekshirish uchun token kuchini baholang.
- Razvedka ma'lumotlarini maqsadli sayt xaritasida boshqaring.
- Ikkilik HTTP/2 so'rovlari bilan tanish, HTTP/1 uslubidagi formatda ishlang va Burp'ning tengsiz HTTP/2 qo'llab-quvvatlashi bilan protokollar orasida uzluksiz almashing.
Ilg'or / maxsus avtomatlashtirilgan hujumlar
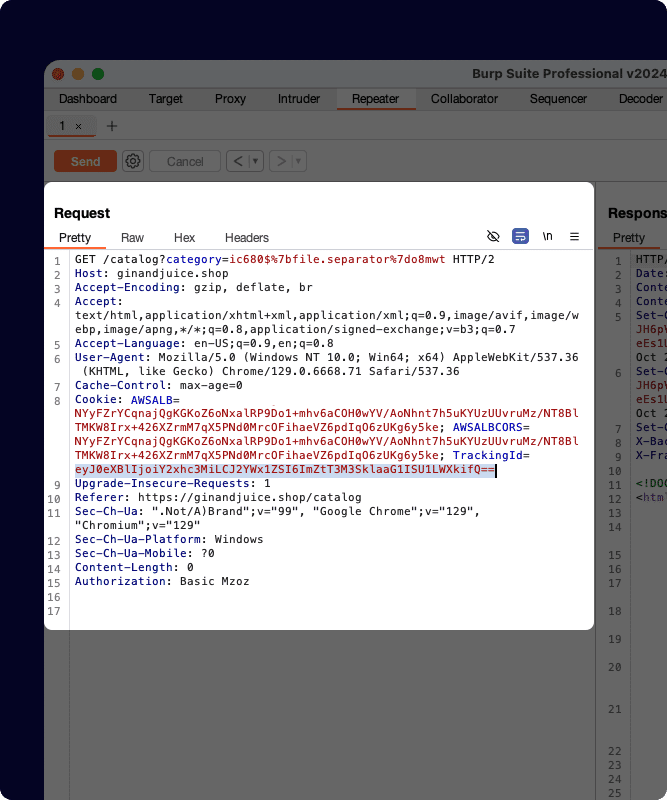
 HTTP so'rovlari va yuk to'plamlarining maxsus ketma-ketliklari bilan tezroq brute-force va fuzzing o'tkazing.
- Ko'rib chiqayotganingizda passiv skanerlang yoki alohida URL va aniq kiritishlarda faol skanerlashni bajaring.
- Avtomatlashtirilgan hujum natijalarini yozib oling, filtrlang va so'rov qiling.
- Javob va so'rovlar uchun moslashtirish va almashtirish qoidalari bilan HTTP xabarlarini avtomatik o'zgartiring.
- CSRF konsepsiya isboti hujumlarini oson yarating.
Zaifliklarni avtomatik skanerlash
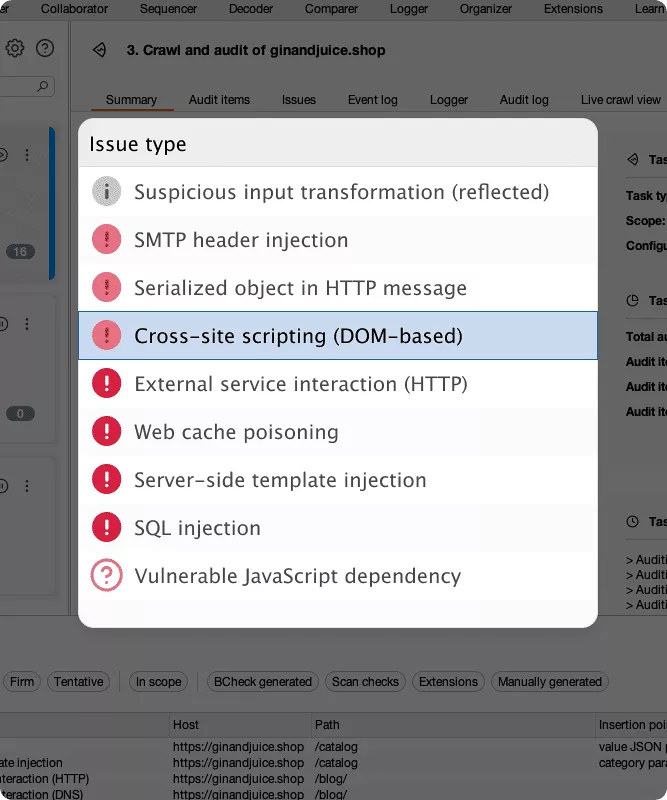
 Ilovalaringizni o'rnatilgan brauzer yordamida skanerlang — u murakkab, JavaScript'ga boy ilovalar va SPA'lar bo'ylab xuddi foydalanuvchi kabi harakatlanadi.
- Maqsadli ilovalarning imtiyozli qismlarini autentifikatsiyalangan skanerlash bilan tekshiring.
- Krauler davomida topilgan yoki qo'lda yuklangan ta'rif fayli asosida OpenAPI, GraphQL va SOAP API'larini skanerlang.
- O'rnatilgan JavaScript tahlil dvigateli bilan mijoz tomonidagi hujum sathlarini yenging.
- Zaifliklar qamrovini PortSwigger Research mantiqi bilan boyiting.
- Nimani va qanday tekshirishni moslashtirish uchun skanerlash xatti-harakatini sozlang.
- Sodda, maxsus yaratilgan til yordamida tezda o'z skanerlash tekshiruvlaringizni (BChecks) tuzing.
Bir qator vositalar bilan mahsuldorligingizni oshiring
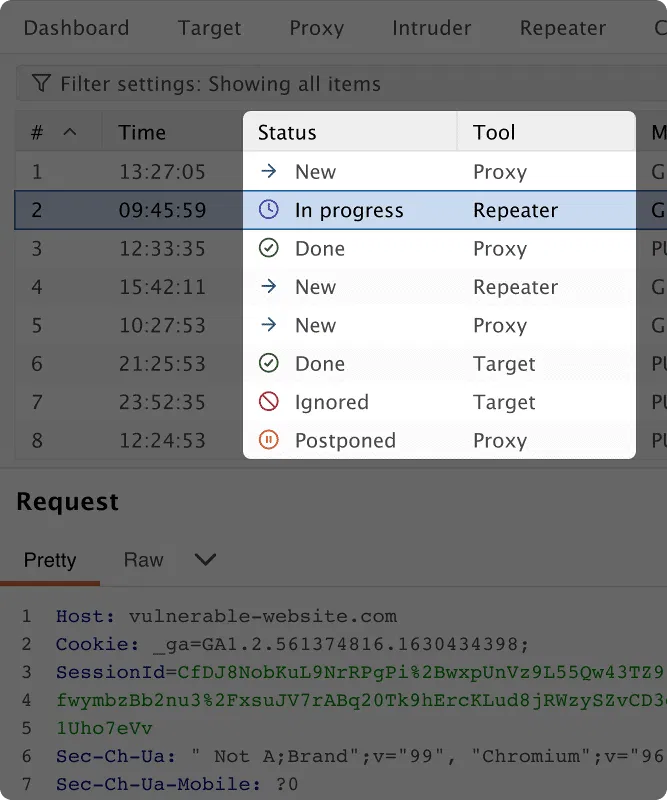
 Imkoniyatlarga boy HTTP muharriri bilan xabarlarni chuqur tahlil qiling.
- JSON, JavaScript, CSS, HTML va XML formatlarini avtomatik chiroyli ko'rinishga keltiring.
- Ham o'rnatilgan, ham maxsus konfiguratsiyalardan foydalaning.
- Skanerlash natijalarini oson bartaraf eting.
- Loyiha fayllari yordamida barcha test faoliyatingizning doimiy jurnalini avtomatik yuriting.
- Ilg'or qidiruv, filtrlash va saralash imkoniyatlari bilan shovqinni kesib o'ting.
- Qiziqarli xabarlarni Burp Organizer bilan saqlang va izohlang.
- Avtomatik hisobot yaratish bilan sodda hisobot berish.
Burp Suite kuchini tengsiz kengaytiriluvchanlik bilan oching
250+
BApp mualliflari
300+
Kengaytmalar
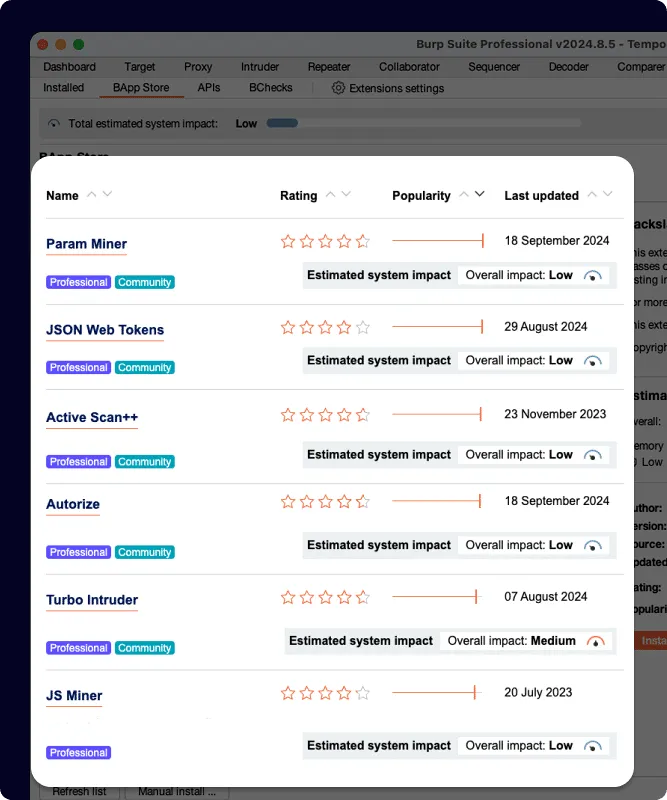
 Hamjamiyat yaratgan kengaytmalar uchun tengsiz BApp do'konini kashf eting.
- Turbo Intruder bilan sekundiga minglab so'rov yuboring.
- Montoya API yordamida maxsus kengaytmalar yarating.
- Buzilgan kirish nazoratini test qilishda Autorize bilan takroriy so'rovlarni bajaring.
- Bambdas yordamida kichik Java parchalari bilan Burp Suite'ni moslashtiring.
- Burp Scanner hujumlarini Upload Scanner bilan moslang.
- Hackvertor bilan turli kodlashlar orasida o'giring.
- Backslash Powered Scanner bilan tadqiqot darajasidagi xatolarni toping.
- J2EE Scan bilan Java'ga xos tor doiradagi zaifliklarni ovlang.
- HTTP Request Smuggler bilan siljishlarni avtomatik sozlang.
- Param Miner bilan kalitlanmagan kiritishlarni tezda toping.
"Burp Suite endigina chiqargan, proksi filtrlash uchun mo'ljallangan yangi Bambdas'ni sinab ko'ryapman. Butun tarixim bo'ylab noto'g'ri o'rnatilgan Content-Type'larni aniqlash uchun tezda tahlil qilyapman. Bundan buyon bunday kuchli filtrlarni yarata olish, shubhasiz, juda asqotadi!"
Carles Llobet Pons, kiberxavfsizlik mutaxassisi
Burp Suite Professional'ni bepul sinab ko'ring
Mavjud bo'lgan eng to'liq va eng keng qo'llaniladigan pentest to'plami.